Warum „hoch, mittel, niedrig“ kein Budget rechtfertigt.
Eine Risikomatrix sagt dir, dass etwas »rot« ist. Sie sagt dir nicht, ob du 50.000,- oder 5 Millionen riskierst. Und genau diese Zahl braucht der Vorstand.
Damit sind wir am Höhepunkt der Praxis-Kette angekommen. Die ersten drei Beiträge haben das Fundament gelegt: Wir wissen, welche Prozesse zählen und was ihr Ausfall kostet, wir wissen, welche Bedrohungen sie treffen können und wie wahrscheinlich sie eintreten werden. Jetzt geht es darum, all das in die eine gültige Sprache zu übersetzen, in der Geschäftsentscheidungen fallen: In Geld.
Das Problem mit der Farbpalette
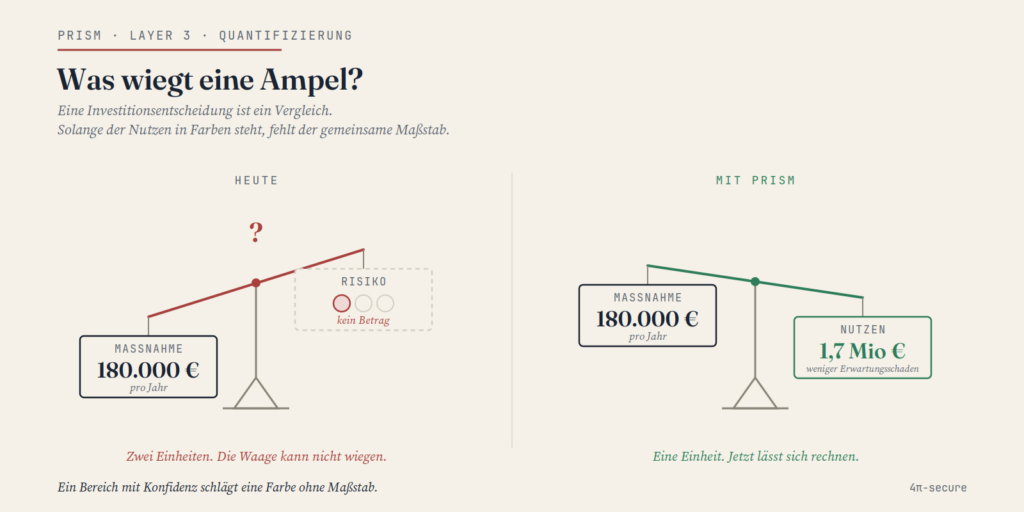
Hoch, mittel, niedrig. Rot, gelb, grün. Das ist keine Risikobewertung, das ist eine Farbpalette. Sie funktioniert nur solange niemand eine Entscheidung daran knüpfen muss. Doch dann kommt der Satz: „Wir reduzieren das Risiko von Rot auf Gelb“. Welches Budget ist dafür gerechtfertigt? Man kann eine Ampelfarbe nicht gegen eine Investitionssumme gegenrechnen. Es fehlt schlicht und Ergreifend der geeignete Maßstab dafür.
Das ist kein Schönheitsfehler, sondern ein grundlegendes Problem. Eine Investitionsentscheidung ist immer ein Vergleich: Was kostet die Maßnahme, und was bringt sie? Die Kosten stehen in Euro. Solange der Nutzen in Farben steht, kann man beide Seiten nicht auf dieselbe Waage legen. Der Vorstand, der über ein Sicherheitsbudget entscheiden soll, bekommt eine Ampel gezeigt und soll darüber urteilen, ob sich dafür 180.000,- Euro lohnen. Diese Frage ist mit einer Farbe schlicht nicht beantwortbar.
Die Vorarbeit zahlt sich aus
Die ersten Schritte von PRISM haben genau diesen fehlenden Maßstab vorbereitet. Das Process Impact Mapping hat die Ausfallkosten je Geschäftsprozess als ehrlichen Bereich erfasst: Minimum, wahrscheinlichster Wert, Maximum – in Euros pro Tag. Das Risk Assessment hat gezielt die Szenarien identifiziert, die diese Prozesse bedrohen und bewertet, ebenfalls als Bereiche. Layer 3 bringt nun beides zusammen.
Nehmen wir wieder die Ransomware auf der Fertigungssteuerung. Aus dem PIM kennen wir die Ausfallkosten und die geschätzte Ausfalldauer, beide sind Bereiche. Die Schadenshöhe ergibt sich unmittelbar aus: Euro pro Tag mal Ausfalltage. Bei drei, fünf oder zehn Tagen Stillstand sind das grob 0,4, 1,0 oder 2,9 Millionen Euro. Das ist kein neuer Schätzvorgang, sondern eine direkte Brücke von Schritt eins. Aus. Eie Zahlen liegen bereits vor, sie werden nur verrechnet.
Zwei Seiten, ein Risiko
Bevor wir rechnen, lohnt ein klarer Blick auf die Struktur, denn sie ist einfacher, als man vermuten kann. Jedes Risiko hat genau zwei Seiten, und beide sind bereits erhoben.
Die eine Seite ist die Häufigkeit: Wie oft im Jahr ist mit einem erfolgreichen Angriff dieser Art zu rechnen? Diese Größe kommt aus dem Risk Assessment und sie verbindet, wie oft jemand angreift, mit der Frage, wie leicht er durchkommt. Die andere Seite ist die Schadenshöhe: Wenn es passiert, wie teuer wird es dann? Diese Größe kommt im Kern aus dem PIM und hier konkret aus den Ausfallkosten pro Tag.
Der jährlich erwartete Schaden ist dann, im einfachsten Fall, das Produkt aus beiden: Häufigkeit mal Schadenshöhe. Wenn ein Angriff im Schnitt einmal in fünf Jahren erfolgreich ist und dann eine Million kostet, liegt der erwartete Jahresschaden bei rund zweihunderttausend Euro. So weit ist das eine simple Schulrechnung. Der Haken ist allerding: Weder die Häufigkeit noch die Schadenshöhe ist eine feste Zahl. Beide sind unsicher, beides sind Bereiche. Und genau deshalb reicht die einfache Multiplikation nicht aus.
Warum eine Kurve statt einer Zahl
Hier kommt der entscheidende Kniff, und er ist zugleich das Herz der ganzen Methode. Die Zukunft kennt keine Punktwerte. Sie kennt nur Möglichkeiten mit unterschiedlichen Wahrscheinlichkeiten.
Also wird aus jeder Drei-Punkt-Schätzung: Minimum, wahrscheinlichster Wert, Maximum, eine Wahrscheinlichkeitsverteilung geformt. Also eine Kurve, die für jeden möglichen Wert angibt, wie plausibel er ist. Aus zwei nackten Zahlen wird ein ehrliches Spektrum. Und dann kommt ein Verfahren zum Einsatz, das erstaunlich intuitiv ist, obwohl es so mächtig klingt: Man spielt die Zukunft durch, viele tausend Mal.
In jedem Durchlauf zieht der Computer aus jeder Verteilung einen zufälligen Wert. Einmal eine hohe Häufigkeit, einmal eine niedrige, einmal einen großen Schaden, einmal einen kleinen und so weiter. Eben ganz so, wie es die einzelnen Wahrscheinlichkeiten vorgeben. Aus diesen gezogenen Werten berechnet er dann den Jahresschaden dieses einen möglichen Jahres. Das wiederholt man etwa zehntausendmal und jedes Mal bekommt man ein anderes denkbares Jahr. Am Ende hat man zehntausend mögliche Jahre durchgespeilt und zusammengesammelt. Aus dieser Sammlung liest man nun die Häufigkeit der einzelnen Schadensbereiche ab.
Dieses Durchspielen trägt den Namen des berühmten Spielbank-Ortes, Monte-Carlo, weil der Zufall hier die Hauptrolle spielt. Das Schöne daran: Man muss keine komplizierte Formel von Hand lösen. Man muss nur seine Annahmen ehrlich als Bereiche benennen und den Computer die vielen Jahre durchrechnen lassen.
Was am Ende herauskommt
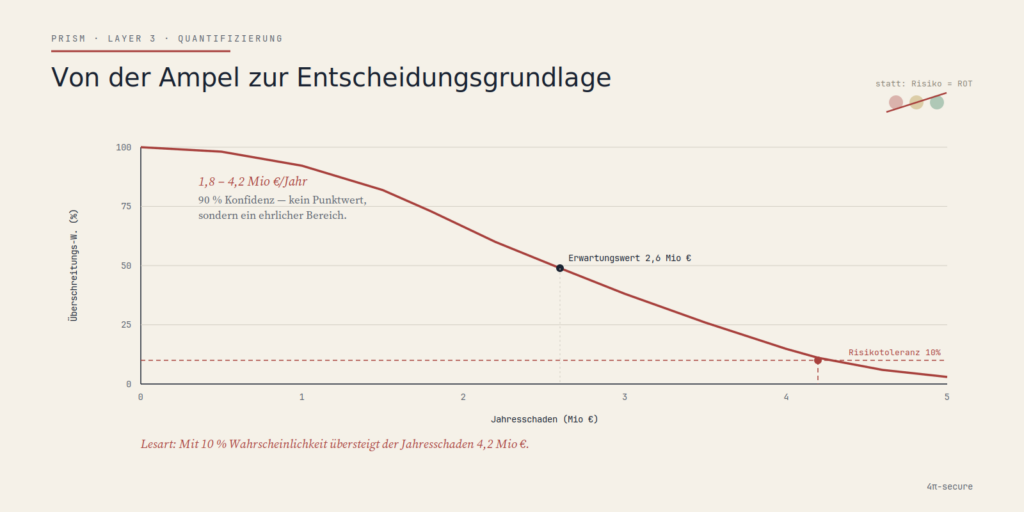
Das Ergebnis ist keine einzelne Zahl, sondern ein ganzes Bild. Für ein Ransomware-Szenario könnte die Auswertung aus zehntausend simulierten Jahren etwa so aussehen: In den günstigen Jahren bleibt der Schaden unter 180.000,- Euro. Der typische Fall, die Mitte, liegt bei rund 680.000,-. Der über viele Jahre gemittelte Erwartungswert dann bei etwa 820.000,-. Und im schlechten Fall, der nur jedes zwanzigste Jahr erreicht werden würde, geht es über 2,45 Millionen hinaus.
Man sieht sofort: Diese vier Zahlen erzählen zusammen eine vollständige Geschichte. Jede dieser Zahlen für sich alleine könnte nur ein Kapitel der Geschichte abdecken. Der typische Fall ist beherrschbar. Der Durchschnitt liegt darüber, weil ihn die seltenen teuren Jahre nach oben ziehen. Und der gefährliche Rand, das eine schlimme Jahr, ist um ein Mehrfaches teurer als der typische Fall. Genau dieser Rand ist es, der ein Unternehmen umwerfen kann, und genau hier schweigt jede Ampel.
Trägt man dieses Bild grafisch auf, entsteht die Verlustüberschreitungskurve, ja dieselbe Kurve, die ich in einem früheren Beitrag außerhalb dieser Reihe schon einmal vorgestellt habe. Für jeden Euro-Betrag zeigt sie, wie wahrscheinlich es ist, dass der Jahresschaden ihn übersteigt. Das normale Jahr liegt links, der gefährliche Schwanz rechts. Wer damals mitgelesen hat, erkennt sie wieder. Jetzt aber nicht mehr als isoliertes Konzept, sondern als natürliches Endprodukt eines durchgängigen Prozesses.
Warum der Durchschnitt allein täuscht
Es lohnt sich, bei diesen vier Zahlen kurz zu verweilen, denn hier steckt eine Einsicht, die weit über die Technik hinausreicht. Man ist versucht, sich auf den Durchschnitt zu verlassen, denn: Er ist eine einzige, präzise klingende Zahl. Doch ein Durchschnitt verwischt genau das, was er mittelt.
Es gibt eine alte Warnung unter Statistikern: Überquere keinen Fluss, nur weil er im Schnitt einen Meter tief ist. Die Durchschnittstiefe sagt nichts über die Stelle, an der du untergehst. Genauso ist es beim Risiko: Der über viele Jahre gemittelte Schaden von, sagen wir, 820.000,- Euro beschreibt weder das ruhige Normaljahr noch die seltene Katastrophe sondern er liegt dazwischen, an einer Stelle, die in Wahrheit kaum je eintreten wird. Das Unternehmen selbst erlebt entweder ein günstiges Jahr oder wird von einem teuren getroffen. Den Durchschnitt erlebt es fast nie.
Deshalb berichtet ein guter Quantifizierungsprozess nie nur eine Zahl, sondern immer die Verteilung. Ein Vorstand braucht zwei Antworten, nicht eine: Wie sieht ein normales Jahr aus und wie schlimm kann es plausibel überhaupt werden? Die erste Frage beantwortet der typische Fall, die zweite der gefährliche Rand. Erst beide zusammen ergeben ein ehrliches Bild. Warum gerade der Rand einer Verteilung zählt und wie man ihn richtig misst werde ich später einen eigenen Beitrag widmen, denn er ist einer der tiefsten der ganzen Methode.
Welche Zahl beantwortet welche Frage
Aus derselben Kurve liest man je nach Frage einen anderen Punkt ab, und es lohnt sich, sie sauber auseinanderzuhalten, weil in der Praxis oft die falsche für die Frage benutzt wird.
Der typische Fall, der Mittelwert der Verteilung. Er beantwortet: Womit ist in einem gewöhnlichen Jahr zu rechnen? Nützlich für das Alltagsgefühl, aber trügerisch, wenn man ihn für Planung gegen den Ernstfall verwendet.
Der Erwartungswert, über viele Jahre betrachtet. Er ist die richtige Größe, um langfristig eine Rücklage zu kalkulieren oder zwei Risiken zu vergleichen. Für die Frage, was nächstes Jahr passiert, taugt er wenig.
Der konservative Rand, der Bereich, den nur wenige Jahre erreichen. Er beantwortet die eigentliche Überlebensfrage: Was könnte uns umwerfen? An ihm bemisst man Rücklagen, Versicherungssummen und die Frage, ob ein Risiko überhaupt tragbar ist. Für den Risikoappetit gilt dann: „So viel wollen wir im Extremfall verkraften können“. Hier ist er die natürliche Sprache dazu.
Hat man nur eine einzige Kennzahl muss man sich für eine dieser Fragen entscheiden und lässt die anderen eben offen. Die Kurve beantwortet aber alle drei gleichzeitig, weil man an ihr jeweils die passende Stellen ablesen kann. Das ist der tiefere Grund, warum eine Risiko-Verteilung einer Risiko-Zahl immer überlegen sein wird. Nicht weil sie genauer wäre sondern weil sie inhaltsreicher ist.
Von der Kurve zur Entscheidung
Und jetzt geschieht das, wofür der ganze Aufwand betrieben wurde. Statt „Ransomware-Risiko = ROT“ steht dort eine Aussage, mit der man rechnen kann: ein Jahresschaden, der mit hoher Wahrscheinlichkeit in einer bestimmten Spanne liegt. Mit einem benannten typischen Fall und einem benannten Extremfall.
Damit wird die Investitionsfrage plötzlich aber auch beantwortbar. Eine Gegenmaßnahme kostet, sagen wir, 180.000,- Euro im Jahr. Wenn die Simulation dann zeigt, dass diese Maßnahme den erwarteten Jahresschaden um 1,7 Millionen senkt, dann ist das keine Ermessensfrage mehr und auch keine Frage von Rot oder Gelb. Es ist eine Rendite: Aufwand und Nutzen stehen in derselben Einheit, und man kann sie einfach gegeneinander aufrechnen. Der Vorstand entscheidet dann nicht mehr nach seinem Gefühl, sondern über einen konkreten Business-Case.
Die Mathematik dahinter, die Zerlegung des Risikos in Häufigkeit und Schadenshöhe, die Form der Verteilungen, das Durchspielen der Jahre, all das bleibt vorläufig vollständig in unserem Maschinenraum. Nach außen spricht nur die Kurve, und sie spricht in Euros. Das ist die Grundhaltung meines ganzen Tuns: Die Tiefe wirkt im Verborgenen und macht die Aussage tragfähig, ohne den Leser mit Formeln zu behelligen.
Was Quantifizierung leistet und was nicht
Aber Achtung: Quantifizierung wird gerne überschätzt. Sie macht Risiko nicht sicherer bzw kleiner. Die Zukunft bleibt eben einmal unsicher, egal wie sorgfältig man rechnet. Was die Kurve leistet, ist nicht Gewissheit, sondern sie schafft die Ehrlichkeit über die Unsicherheiten und ist darin jeder Ampel überlegen, welche Präzision nur vortäuscht, wo in Wahrheit nur ein Bauchgefühl drinnen steht.
Was Quantifizierung aber schafft, ist Vergleichbarkeit. Risiken lassen sich gegen Investitionen abwägen. Maßnahmen lassen sich nach ihrem Nutzen pro Euro anordnen. Budgets lassen sich gegenüber dem Vorstand, gegenüber der Aufsicht und gegenüber sich selbst begründen. Ein Bereich mit Konfidenz schlägt jede Farbe ohne Maßstab – jedes Mal.
Und die Grenze ist ebenso klar zu benennen: Eine Kurve ist nur so gut wie die Bereiche, die sie begrenzen. Wer schlampig schätzt, bekommt eine präzise aussehende Kurve über schlechten Annahmen. Das ist genauso gefährlich wie es die Ampel ist, denn sie würde dann ebenfalls eine Scheinsicherheit erzeugen. Der effektivste Schutz dagegen liegt in der Durchgängigkeit wie sie bei PRISM implementiert ist: Da dieselben Daten durch alle drei Schritte fließen und jede Annahme sichtbar und bestreitbar ist, kann man über jede einzelne streiten und sie verbessern. Eine sichtbare Annahme ist einer versteckten immer überlegen.
Die Kette schließt sich
Damit schließt sich die Praxis-Kette von PRISM zu einem Ganzen. Das Process Impact Mapping klärt, was auf dem Spiel steht. Das Risk Assessment klärt, was schiefgehen kann und wie wahrscheinlich. Die Quantifizierung klärt, was es kostet: In Euro, als Verteilung und mit Konfidenz. Drei Schritte, ein durchgängiger Prozess und kein Methodenbruch dazwischen. Die Ausfallkosten aus Schritt eins fließen direkt in die Schadenshöhe von Schritt drei; die Häufigkeiten aus Schritt zwei liefern die andere Achse. Nichts muss übersetzt und nichts muss neu erhoben werden.
Ein Bereich mit Konfidenz schlägt eine Farbe ohne Maßstab. Die Ampel sagt „rot“; die Kurve sagt, wie viel und ob sich die Gegenmaßnahme rechnet.
Eine Frage bleibt offen
Eine Frage habe ich in dieser ganzen Kette bewusst umgangen. Die Quantifizierung, die ich hier beschrieben habe, ist mächtig aber sie ist auch aufwendig. Das Durchspielen tausender Jahre, die sorgfältige Schätzung aller Bereiche, die gründliche Szenario-Analyse: All das kann man nicht auf jedes einzelne Asset im Unternehmen anwenden. Das wäre weder bezahlbar noch sinnvoll.
Man muss also vorher auswählen: Welche Risiken verdienen diesen aufwendigen Weg überhaupt? Und genau diese Auswahl ist der Moment, in dem die meisten Risikomethoden heimlich unwissenschaftlich werden „wir nehmen die wichtigen Systeme“ zuerst. Nach Bauchgefühl, Erfahrung oder der lautesten Stimme im Raum. Eine saubere Quantifizierung auf einer willkürlichen Vorauswahl ist ein Marmortisch auf einem Wackelfuß.
Wie man diese Vorauswahl nachvollziehbar trifft, mit einem hergeleiteten Maß statt mit dem Bauch, ist eine eigene Geschichte für sich. Und es ist die Geschichte, die das wissenschaftliche Fundament unter dieser ganzen Praxis-Kette sichtbar macht. Dazu, sehr bald, mehr.
Was kommt
Der nächste Beitrag beantwortet genau diese offene Frage: Wie entscheidet man begründbar, welche Assets die teure Tiefenanalyse verdienen? Damit betreten wir auch den Maschinenraum unter der Praxis und geben ihm zum ersten Mal seinen Namen.
Vorher aber die Frage an dich: Wie begründest du heute Security-Budgets? Mit einer Farbe, oder mit einer Zahl?