Warum fragmentiertes Risikomanagement die wichtigste Frage unbeantwortet lässt
Ein CISO präsentiert dem Vorstand die jährliche Risikolage. Er hat solide Arbeit geleistet, saubere Folien und eine durchdachte Heatmap. Dann fragt der CFO allerdings, freundlich und fast beiläufig: „Was kostet uns nun das größte Risiko, wenn es eintritt in Euro´s?“
Und es wird still im Raum. Ganz still.
Diese Stille ist kein Versagen des CISO´s. Sie ist auch keine Frage von Fleiß oder Kompetenz. Sie hat vielmehr einen strukturellen Grund und der sitzt tiefer, als es auf den ersten Blick aussieht. Ich möchte in diesem Beitrag zeigen, dass diese Stille fast unvermeidlich ist, solange wir Risiken so erheben, wie es die meisten Organisationen heute tun. Ich möchte aber auch skizzieren, wie es auch anders ginge.
Das Symptom und die Ursache
Der naheliegende Verdacht liegt auf der Hand: Die Bewertung war qualitativ. Eine Heatmap kennt keine Euro-Beträge. Sie kennt nur die Farben Rot, Gelb, Grün. Aber aus einer Farbe lassen sich keine Beträge ableiten. Stimmt. Aber das ist nur ein Symptom.
Man könnte nun meinen, das Problem sei ja sehr leicht zu beheben: Man nehme ebenb dieselbe Analyse und rechne sie nun einfach in Geld um. Doch genau hier beginnt die eigentliche Schwierigkeit. Die qualitative Bewertung enthält gar nicht die notwendigen Informationen, die man zum Rechnen bräuchte. Die Ursache liegt also nicht in der Darstellung, rot statt einer Zahl, sondern sogar noch eine Ebene tiefer und zwar in der Art und Weise, wie wir Risiken überhaupt erheben.
Und diese Art ist, in den allermeisten Organisationen gleich: Aber fragmentiert.
Drei getrennte Welten
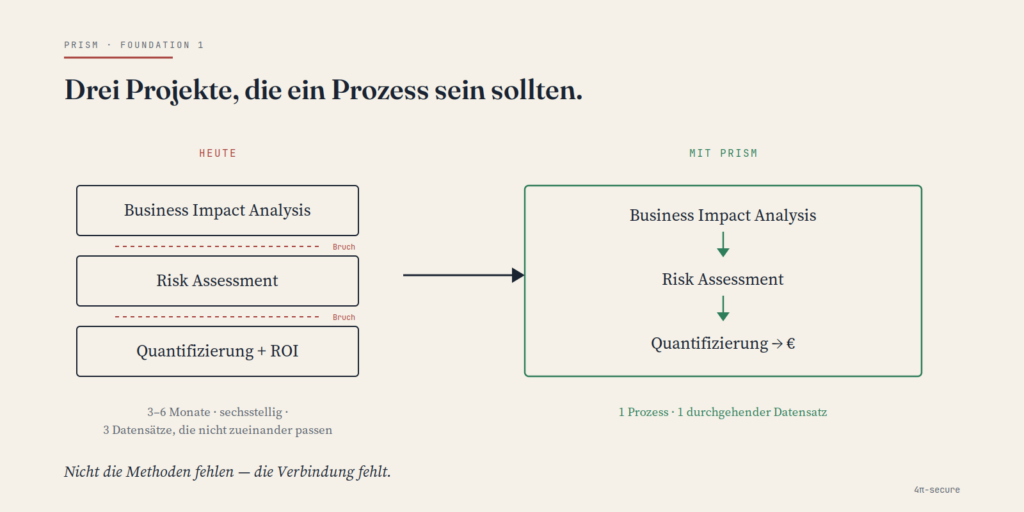
Die meisten Unternehmen führen nicht einen Risikoprozess durch, sondern gleich deren drei und jeden mit einer eigenen Methodenfamilie, einem eigenem Team, zu unterschiedlichen Zeitpunkten und mit oft unterschiedlichen Werkzeugen.
Die Business Impact Analysis fragt: Welche Geschäftsprozesse sind kritisch, und was kostet deren Ausfall? Sie denkt in Prozessen, Ausfallzeiten und Wiederanlaufzielen. Ihr methodischer Heimathafen sind Normen wie ISO 22301 und ISO 22317, im angelsächsischen Raum auch NIST SP 800-34.
Das Risk Assessment fragt dann etwas anderes: Welche Bedrohungen treffen auf welche Schwachstellen? Es denkt in Angreifern, Angriffswegen und Eintrittswahrscheinlichkeiten. Seine Standards heißen ISO 27005, BSI IT-Grundschutz 200-x, ISO 31000 oder NIST RMF. Meist der aufwendigste der drei Schritte.
Die Quantifizierung schließlich fragt: Was bedeutet all das nun in echtem Geld? Sie denkt in Verteilungen, Wahrscheinlichkeiten und erwarteten Verlusten. Ihr Werkzeug ist z.B. FAIR (Factor Analysis of Information Risk), kombiniert mit Monte-Carlo-Simulation.
Zählt man alle drei zusammen, landet man schnell bei drei bis sechs Monaten Gesamtdauer und, je nach Unternehmensgröße, einem Betrag zwischen rund 80.000 und 250.000 Euro. Das ist kein Pappenstiel. Und das Ergebnis dieses Aufwands ist dann realistisch: Drei einzelne Berichte, deren Datensätze nicht zueinander passen.
Die Antwort auf die Frage des CFO steckt verstreut in den drei Berichten und kommt in keinem vollständig vor.
Warum die drei nicht zusammenpassen
An dieser Stelle lohnt es sich innezuhalten, denn die Inkompatibilität ist kein Zufall und kein Schlampigkeitsproblem. Sie ist die logische Folge dieser Trennung selbst.
Stell dir vor, drei verschiedene Teams befragen über ein halbes Jahr verteilt dieselben Asset-Verantwortlichen. Das BIA-Team kommt im Januar und fragt nach Prozesskritikalität. Das Risk-Assessment-Team kommt im März und fragt nach Bedrohungen. Das Quantifizierungs-Team kommt im Mai und fragt nach Schadenshöhen. Jedes Team benutzt seine eigene Skala, seine eigene Terminologie, seine eigene Vorstellung davon, was nun eigentlich „kritisch“ bedeutet.
Da ist dann das Ergebnis absehbar. Die Asset-Kritikalität, die im Januar in der BIA erhoben wurde, stimmt am Ende nicht mit den Prioritäten überein, die im März das Risk Assessment gesetzt hat. Denn beide sind zu unterschiedlichen Zeitpunkten, von unterschiedlichen Menschen, mit unterschiedlichen Methodiken erhoben worden. Ein Prozess, der in der BIA als hochkritisch galt, taucht im Risk Assessment dann plötzlich nur noch im Mittelfeld auf. Denn das zweite Team hat andere Fragen gestellt und damit andere Antworten bekommen. Und wenn dann im Mai die Quantifizierung ansetzt, muss sie sich entscheiden, welchen der beiden widersprüchlichen Datensätze sie dann glauben schenken soll.
Diese Brüche zwischen den Inseln sind genau die Stellen, an denen uns die Informationen verloren gehen. Man kann sie natürlich mit aufwändigster manueller Nacharbeit überbrücken aber jede Überbrückung ist nur eine Interpretation, eine Annahme und damit eine potenzielle Fehlerquelle. Keine davon steht am Ende dann auch sauber dokumentiert so im Bericht.
Eine Analogie: drei Landkarten desselben Gebiets
Stell dir drei Kartografen vor, die dasselbe Gebirge vermessen sollen. Der erste zeichnet nur die Höhenlinien. Der zweite nur die Flüsse. Der dritte nur die Straßen. Jeder arbeitet für sich alleine, zu seiner eigenen Zeit, mit seinem eigenen Maßstab und seinem eigenen Nullpunkt.
Am Ende hat man drei Karten. Jede für sich ist vollkommen korrekt. Aber wenn man sie übereinanderlegt, passen die Flüsse nicht zu den Tälern und die Straßen führen über Berge statt durch Pässe, denn jeder Kartograf hat sein eigenes Koordinatensystem verwendet. Um dann eine einzige, brauchbare Karte zu bekommen, muss sich jemand hinsetzen und die drei mühsam ineinanderrechnen, Fehler ausgleichen und Widersprüche glätten. Aber selbst dann bekommt man eine Karte, der man ihre drei Ursprünge noch immer ansieht.
Die naheliegende Frage lautet also nicht: „Wie legen wir die drei Karten besser übereinander?“ Sondern: „Warum haben wir überhaupt drei Kartografen losgeschickt, wo doch alle dasselbe Gebirge vermessen?“
Meine These
Genau das ist mein Ausgangspunkt. Das Problem ist nicht, dass uns die Methoden fehlen. Im Gegenteil wir haben eine Vielzahl von ihnen und auch für unsere drei. Jede einzelne ist in ihrem Bereich exzellent. ISO 22317 ist eine hervorragende BIA-Norm. OCTAVE Allegro ist ein durchdachtes Risk-Assessment-Verfahren. FAIR ist ein etablierter Standard für Quantifizierung. An den einzelnen Methoden liegt es also nicht.
Das Problem ist die Trennung selbst.
Solange Business Impact Analysis, Risk Assessment und Quantifizierung getrennte Inseln bleiben, bleibt das Gesamtbild fragmentiert. Jede Insel hat ihren eigenen Datensatz, ihre eigene Sprache und ihren eigenen Zeitpunkt. Die Brüche dazwischen sind dann genau jene Stellen, an denen die Frage: „Was kostet uns das?“ dann scheitert.
Der entscheidende Gedanke: Diese drei Prozesse fragen im Kern dieselben Menschen nach denselben Dingen: Welche Prozesse zählen, welche Assets tragen sie, wie schmerzhaft ist ein Ausfall und wie wahrscheinlich ist er. Sie verarbeiten im Grunde dieselben Rohdaten. Sie tun es nur getrennt, dreimal und zu verschiedenen Zeiten. Die Redundanz ist also eingebaut. Und mit der Redundanz kommt auch die Inkonsistenz.
Was wäre, wenn
Was wäre, wenn diese drei nur ein einziger Prozess wäre?
Eine einzige, strukturierte Erhebung. Ein durchgehender Datensatz. Beginnend von der Kritikalität eines Assets über die Bedrohungsszenarien, die es treffen, bis hin zur Verlustverteilung in Euro´s. Kein Bruch, keine Übersetzung und keine nachträgliche Nacharbeit und Zusammenführung. Was der erste Schritt erhebt, verwendet der zweite direkt als Input. Was dann der zweite Schritt erzeugt hat rechnet der dritte gleich in Geld um. Das alles ohne dass irgendwo eine Information die Skala oder das Team wechseln muss.
Das ist keine bloße Effizienzidee. Obwohl die Effizienz beträchtlich gesteigert wird. Der eigentliche Gewinn ist die so erlangte Konsistenz. Wenn dieselben Daten durch alle drei Schritte fließen, dann kann die Asset-Kritikalität aus Schritt eins gar nicht mehr im Widerspruch zu den Prioritäten aus Schritt zwei stehen, denn es sind buchstäblich dieselben Zahlen. Der Bruch verschwindet nicht, weil man ihn besser überbrückt, sondern weil er strukturell nicht mehr entstehen kann.
Genau das ist mein Ansatz, ich nenne ihn PRISM: Process Risk & Impact Scoring Method. Ein integrierter Durchlauf statt drei getrennter Projekte. Ein Datensatz, ein Prozess und drei Ergebnisse: Business Impact, Risikobewertung und Quantifizierung, aus einer einzigen Erhebung.
Ein durchgerechnetes Bild
Machen wir es konkret, wenn auch mit gerundeten Zahlen — und vielleicht erkennst du dein eigenes Haus darin wieder. Ein mittelständischer Fertiger will ein belastbares, prüffähiges Cyber-Risikobild. Auch, weil die NIS2-Umsetzung es zunehmend verlangt.
Der klassische Weg: Er beauftragt eine BIA (sagen wir, sechs Wochen), danach ein Risk Assessment (zehn Wochen), danach eine Quantifizierung (sechs Wochen). Zwischen den Projekten liegen Wartezeiten, Übergaben und immer neue Kickoffs. Nach gut einem halben Jahr liegen dann drei Berichte auf dem Tisch. Jemand, meistens der CISO selbst, verbringt dann Wochen damit, die drei Datensätze manuell in Einklang zu bringen. Und am Ende steht ein Gesamtbild, dessen innere Widersprüche man nicht verstecken kann, aber unter Zeitdruck dann eben stehen lässt.
Der integrierte Weg: Dieselben Asset-Verantwortlichen werden einmal strukturiert befragt. Ein Durchlauf, der so aufgebaut ist, dass seine Ergebnisse gleichzeitig als BIA-Input, als Risk-Assessment-Grundlage und als Quantifizierungs-Parameter dienen. Am Ende steht ein Datensatz, aus dem sich alle drei Sichten ableiten lassen, widerspruchsfrei, denn sie stammen alle aus derselben Quelle Der Effizienzgewinn ist offensichtlich. Der Konsistenzgewinn ist hier aber der eigentliche Punkt.
Der Sonderfall Fertigung und warum die Brüche hier noch teurer sind
Es lohnt sich, einen Moment auf eine Umgebung zu schauen, in der die Trennung besonders schmerzhaft wird: die Fertigung, mit ihrer Verzahnung von klassischer IT und operativer Technik (OT). Denn hier kommt zur methodischen Fragmentierung noch eine inhaltliche zusätzlich hinzu.
Ein IT-System und eine speicherprogrammierbare Steuerung an der Fertigungslinie sind grundverschiedene Dinge. Beim IT-System steht meist die Vertraulichkeit im Vordergrund: Die Daten dürfen nicht abfließen. Bei der Steuerung ist es die Verfügbarkeit: Steht die Produktionslinie, kostet jede Stunde bares Geld. Sofort und messbar. Ein Ausfall in der Produktion ist kein abstraktes Reputationsrisiko, sondern eine Rechnung, die man am Ende des Tages genau beziffern kann.
Aber genau diese Beträge, was kostet eine Stunde Stillstand, sind die Größen, die eine klassische, qualitative Bewertung dabei nie erfassen wird. Sie landen vielleicht in einer BIA als „hoch“. Wenn dann das Risk Assessment die Bedrohungen für dieselbe Linie bewertet, ohne diese Ausfallkosten auch nur annähernd zu kennen, behandelt es die Steuerung mit derselben Sorgfalt wie den Drucker beim Empfang. Die Trennung der Prozesse führt hier direkt dazu, dass Analyseaufwand am falschen Ort landet. Zuviel beim Unwichtigen und zu wenig beim Existenziellen.
Ein integrierter Prozess kann das vermeiden, weil die Kritikalität eines Assets, inklusive dessen Ausfallskosten, von Anfang an durch die gesamte Abhängigkeitskette getragen wird. Damit können wir steuern, wie tief man an welcher Stelle hingeschaut wird. Gerade in der Fertigung, wo Safety und Security aufeinandertreffen und Fehlpriorisierungen schnell sehr teuer werden können und unter Umständen auch lebensbedrohlich werden können, ist dieser durchgängige Faden kein Luxus mehr, sondern die Voraussetzung dafür, dass die Analyse überhaupt das Richtige treffen kann.
Ein Ausblick, den ich hier nur andeute
Es gibt an dieser integrierten Kette eine besonders heikle Stelle, die ich in einem späteren Beitrag ausführlich behandeln werde. Aber hier möchte ich schon kurz darauf hinweisen, weil sie zeigt, dass Integration viel mehr ist als reines Zusammenlegen.
Die aufwendige Quantifizierung kann man nicht auf jedes Asset anwenden. Das wäre weder bezahlbar noch sinnvoll. Man muss also vorher auswählen, welche Assets diesen aufwendigen Weg überhaupt verdienen. Und genau diese Auswahl ist der Moment, in dem viele Risikomethoden unwissenschaftlich werden: „Wir nehmen die wichtigen Systeme“ wird meist nach Bauchgefühl, Erfahrung oder der lautesten Stimme im Raum entschieden.
Frag dich einmal selbst: Könntest du im Vorstand erklären, nach welchem nachvollziehbaren Kriterium deine kritischsten Systeme ausgewählt wurden? Wenn die ehrliche Antwort schwerfällt, bist du in guter Gesellschaft. Genau das ist die spannendste Stelle dieser ganzen Reihe. Ich komme bald darauf zurück.
Woher wir das wissen
Man könnte einwenden: Klingt gut, aber ist das nur eine schöne Idee? Nein!
Erstens: Die Diagnose ist nicht neu erfunden. Wer den Methodenmarkt systematisch durchgeht, die etablierten BIA-Normen, die anerkannten Risk-Assessment-Verfahren, die Quantifizierungs-Standards, der findet dasselbe Muster bei jedem einzelnen: Jede Methode ist stark in genau einem der drei Prozesse und lässt die beiden anderen meist völlig offen und unangetastet. Die ISO 22317 erhebt keine Bedrohungsszenarien. OCTAVE Allegro zum Beispiel liefert keine monetäre Quantifizierung, sondern seine Ampellogik. FAIR quantifiziert hervorragend, setzt aber einen strukturierten Erhebungsprozess voraus, den es selbst so aber nicht mitbringt. Keine Einzelmethode deckt alle drei ab. Die Lücke ist also real und gut belegbar.
Zweitens: Die Integration ist methodisch tragfähig und nicht nur wünschenswert. Es gibt etablierte Verfahren, deren Erhebungsstrukturen sich so verschränken lassen, dass der Output des einen zum geprüften Input des nächsten wird. Es handelt sich dabei um keinen Taschenspielertrick, sondern sie folgt einer inneren Logik der entsprechenden Quellmethoden. Einige von ihnen verweisen sogar explizit aufeinander ohne sie zu verzahnen. Die Behauptung „ein Datensatz genügt für alle drei“ ist also keine reine Marketingaussage, sondern eine methodisch belegbare.
Und drittens und ganz ehrlich: Der integrierte Weg ist allerdings kein Allheilmittel. Er verlangt von Anfang an mehr Disziplin bei der Strukturierung der Erhebung und er ersetzt dabei kein laufendes Monitoring, kein SIEM, keine Detektion. Er ist lediglich eine fundierte und wiederholbare Aufnahme des Risikobildes und keine Echtzeitüberwachung. Wer das verwechselt, wird enttäuscht sein. Aber für die Frage, die der CFO gestellt hat, ist es genau das Richtige.
Das Problem ist nicht, dass uns Methoden fehlen. Das Problem ist die deren Trennung.
Was kommt
In den kommenden Beiträgen schlüssele ich PRISM Schicht für Schicht auf. Der erste Baustein ist die Business Impact Analysis. In PRISM als Process Impact Mapping (PIM) der Angelpunkt, an dem alles Weitere hängt. Sie dreht den üblichen Startpunkt um: Sie beginnt nicht bei den Systemen, sondern bei den Geschäftsprozessen und beziffert Ausfallkosten in Euro pro Tag. Das aber ehrlich und als Bereich statt als scheingenauen Punktwert. Warum genau das den entscheidenden Unterschied macht, ist das Thema des nächsten Beitrags.
Vorher aber die Frage an dich: Wie oft hast du BIA, Risk Assessment und Quantifizierung als getrennte Projekte erlebt und wie gut passten die Ergebnisse am Ende wirklich zusammen?