Warum gutes Risk Assessment der Geschäftskritikalität folgt und nicht dem Bedrohungskatalog
Die meisten Risk Assessments haben ein Vollständigkeits-Problem: Sie behandeln den Drucker im Empfang mit derselben Sorgfalt wie die Kernfertigung.
Das klingt sehr gründlich und schon fast tugendhaft. In Wahrheit ist es aber verschwendete Analysekapazität und es verwässert auch den Blick auf das, was wirklich zählt. Wer jede IP-Adresse gleich ernst nimmt, hat am Ende zwar einen dicken Bericht aber ein sehr dünnes Verständnis davon, wo das Geschäft wirklich verwundbar ist.
Im letzten Beitrag hatte ich das Process Impact Mapping beschrieben: Es liefert die kritischen Geschäftsprozesse samt deren Ausfallkosten in Euros. Das Risk Assessment, mein Layer 2 von PRISM, baut direkt darauf auf. Die Kritikalität aus PIM ist nicht nur eine Notiz am Rand sondern sie steuert aktiv, wie tief das Assessment in jeden einzelnen Prozess hineingeht.
Was Layer 2 erbt und warum das den Unterschied macht
Bevor die Bedrohungen ins Spiel kommen, gibt es einen Zwischenschritt, der leicht übersehen wird, aber alles zusammenhält: Man ordnet den kritischen Prozessen die Assets zu, die sie tragen. Welche Systeme, welche Anwendungen und welche Anlagen sind notwendig, damit ein Prozess läuft? Das ist bewusst der zweite Schritt und nicht der erste, denn die Technik erbt ihre Bedeutung vom Prozess und auf keinenFall umgekehrt.
Die Assets werden dann sinnvoll gruppiert: Systeme mit gemeinsamen Sicherheitsanforderungen bilden eine Zone, technische Anlagen, physische Räume und die Menschen mit ihren Zugängen werden getrennt betrachtet. Gerade in der Produktion ist diese Gruppierung mehr als nur Ordnung. Sie bildet die reale Netzarchitektur ab, in der eine Fertigungssteuerung tief im abgeschotteten Bereich sitzt und ein Büro-System an der Außengrenze positioniert ist. Wer diese Struktur kennt, weiß schon vor der ersten Bedrohungsanalyse, welche potentiellen Wege ein Angreifer überhaupt nehmen könnte.
Das Entscheidende: Jedes Asset trägt die Kritikalität des Prozesses, den es stützt, als Etikett mit sich. Das BSI spricht dabei von Schutzbedarf. Der Server, an dem die Kernfertigung hängt, ist eben nicht gleichrangig mit dem Drucker beim Empfang und das sagt uns jetzt nicht das Bauchgefühl, sondern es steht nun im Datensatz.
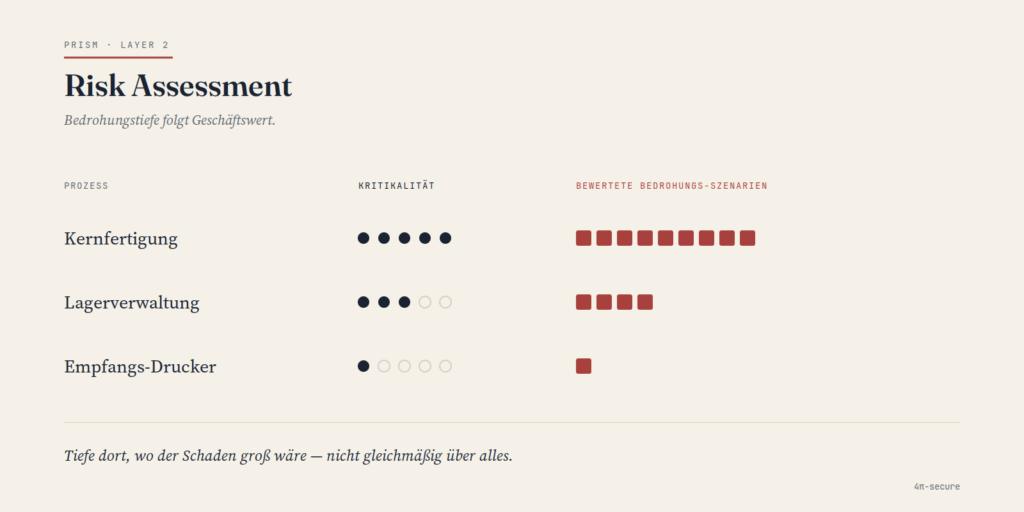
Bedrohungstiefe folgt Geschäftswert
Das ist die Kernidee von Layer 2, und sie ist verblüffend einfach. Ein als kritisch bewerteter Prozess bekommt die volle Szenario-Analyse: alle relevanten Angriffswege durchgespielt und einzeln bewertet. Ein unkritischer Prozess bekommt nur die wahrscheinlichsten. Der Analyseaufwand fließt dann dorthin, wo der Schaden teuer wäre und nicht gleichmäßig über alles, was eine IP-Adresse hat.
Man kann sich das wie die Arbeit eines guten Arztes vorstellen. Er hört bei jedem Patienten kurz hin, aber er ordnet nicht bei jedem ein volles MRT an. Die Tiefe der Untersuchung folgt dem Befund und nicht einem starren Protokoll, das jeden gleich behandelt. Ein Assessment, das jeden Prozess mit derselben Gründlichkeit seziert, ist nicht sorgfältiger sondern es ist nur viel langsamer und sehr viel teurer. Im schlimmsten Fall verliert es dabei sogar den Blick fürs das Wesentliche.
Der Gewinn ist also doppelt. Erstens spart man Aufwand dort, wo er nichts bringt. Zweitens, und das ist viel wichtiger. Man gewinnt dort Tiefe, wo sie wirklich zählt. Die eingesparte Zeit am Drucker beim Empfang, ist dann die Zeit, die man in eine gründliche Analyse der Fertigungssteuerung stecken kann. Fokus ist also kein Verzicht, sondern eine optimierte Umverteilung der Aufmerksamkeit.
Szenarien werden gewählt, nicht geraten
Wenn Tiefe dem Geschäftswert folgt, stellt sich sofort folgende Frage: Woher weiß man, welche Bedrohungen für einen Prozess überhaupt relevant sind? Die Antwort ist nicht „aus dem Bauch“ zu beantworten, sondern eine systematische Auswahl, entlang mehrerer Kriterien berechnet.
Nach Asset-Typ: Ein internetnaher IT-Server trifft auf andere Szenarien als eine speicherprogrammierbare Steuerung in der Fertigung. Was das eine bedroht, ist für das andere oft irrelevant.
Nach Exposition: Ein aus dem Internet erreichbares System ist anderen Angriffswegen ausgesetzt als eines, das physisch vom Netz getrennt ist. Erreichbarkeit ist einer der stärksten Filter überhaupt und sie entscheidet, welche Angriffe praktisch unmöglich sind.
Nach Branche: Ein Automobil- oder Aerospace-Zulieferer steht anderen Bedrohungen gegenüber: Das können etwa gezielten, langfristig angelegten Angriffen sein oder es handelt sich um Angriffe über die Lieferkette eines Dienstleister.
Und natürlich nach der Prozess-Kritikalität: Genau hier greift das Erbe aus PIM. Ein hochkritischer Prozess bekommt alle relevanten Szenarien, ein unkritischer nur die wahrscheinlichsten. Die Kritikalität ist also ein Regler, der die Analysetiefe steuert.
Vom abstrakten Szenario zur konkreten Instanz
Jetzt kommt der Schritt, der ein Assessment prüfbar macht statt schwammig zu bleiben. Ein Szenario wird nicht als vage Kategorie notiert, sondern konkret instanziiert. Nicht „Ransomware“ als abstraktes Schlagwort, sondern „Ransomware auf dem Leitsystem, das die Kernfertigung steuert“. Erst diese Verbindung aus konkreter Bedrohung, konkretem Asset und konkretem Prozess macht aus einer Sorge auch eine greifbare und eine analysierbare Aussage.
Und damit diese Instanzen nicht jeder anders beschreibt, bekommen sie eine gemeinsame Sprache. Über ein Mapping auf MITRE ATT&CK, ein öffentlich gepflegter Katalog realer Angriffstechniken, wird jede Bedrohung in ihre einzelnen Schritte zerlegt: vom ersten Eindringen über die Ausführung bis hin zur eigentlichen Schadenswirkung. ATT&CK ist ein in der Fachwelt de-facto-Standard dafür. Er sorgt dafür, dass „Ransomware“ bei jedem dasselbe meint und ein Dritter die Analyse so dann auch nachvollziehen kann.
Der praktische Nutzen dieser Zerlegung reicht weiter als es zunächst scheint. Wenn man weiß, aus welchen Schritten ein Angriff besteht, sieht man auch, an welchen Stellen man ihn unterbrechen könnte. Die saubere Beschreibung der Bedrohung ist damit auch zugleich die Landkarte für die möglichen, späteren Gegenmaßnahmen.
Der OT-Sonderfall: Zonen, Wege und die Widerstandslücke
Ein genauerer Blick auf die OT lohnt sich, weil Layer 2 von PRISM hier seine besondere Stärke ausspielt und weil dieser Bereich ein eigener Schwerpunkt ist. PRISM kann man deshalb auch als Asset Agnostisch bezeichnen.
Produktionsnetze sind nicht flach. Sie sind, gutem Handwerk folgend, in Ebenen gegliedert: von den Sensoren und Aktoren ganz unten über die Steuerungen und Leitsysteme bis hinauf zur Büro-IT. Diese Schichtung ist kein Zufall, sondern gilt als Schutzarchitektur. Je tiefer ein System sitzt, desto mehr Hürden liegen zwischen ihm und der Außenwelt. Für das Risk Assessment ist diese Struktur Gold wert, denn sie sagt unmittelbar etwas über die realistischen Angriffswege: Ein Angreifer muss sich von Ebene zu Ebene vorarbeiten, und jeder Übergang ist eine Stelle, an der man ihn auch aufhalten kann.
Besonders aufschlussreich ist der Abgleich des Schutzniveaus, das eine Zone eigentlich haben sollte, und dem, was sie tatsächlich auch erreicht. Diese Lücke zwischen dem Soll und dem Ist Wert ist dann gleich ein direkter Hinweis auf die Verwundbarkeit und sie speist die spätere Quantifizierung. Wie stark ein vorhandener Schutz einem Angriff widersteht, ergibt sich dann genau aus dieser Differenz. Ein OT-Detail macht die Sache dringlicher: Steuerungen laufen oft fünfzehn bis fünfundzwanzig Jahre, und Patches, die in der IT Routine sind, lassen sich hier oft nicht ohne größeren Produktionsstopps einspielen. Die Widerstandslücke ist deshalb in der OT selten schnell zu schließen und deshalb ist es umso wichtiger, sie überhaupt erst einmal sauber zu kennen und zu benennen.
Kein Bruch
Wie schon zwischen PIM und Assessment gibt es auch an dieser Nahtstelle keine Übersetzungslücke. Die Kritikalität kommt aus dem PIM und steuert die Tiefe. Die Struktur der Zonen liefert die realistischen Angriffswege. Die Soll-Ist-Lücke im Schutzniveau liefert die Widerstandsstärke. Und die konkret instanziierten, sauber beschriebenen Szenarien sind exakt das, was die Quantifizierung im nächsten Schritt in Euros übersetzt.
Ein einziger Datensatz hilft uns durch alle drei Schritte. Was das PIM erhoben hat, ordnet Layer 2 den Bedrohungen zu, und was Layer 2 bewertet, rechnet das Layer 3 dann in Geld um. An keiner dieser Stellen wechselt die Information das Team, die Skala oder die Sprache. Genau dort, wo klassische Ansätze ihre teuren Brüche haben, gleitet der Faden hier einfach weiter.
Ein Beispiel, das die ganze Kette zeigt
Machen wir die Idee an einem einzigen Faden greifbar. Nehmen wir die Fertigungssteuerung aus dem letzten Beitrag. Den Prozess, dessen Ausfall grob zweihunderttausend Euro pro Tag kosten würde. Weil er hochkritisch ist bekommt er die volle Behandlung.
Zuerst die Auswahl: Welche Bedrohungen treffen das Leitsystem in der Produktion überhaupt? Ransomware gehört dazu, ebenso Angriffe über die Fernwartung und Manipulationen an der Schnittstelle zwischen Büro-IT und Produktion. Ein Angriff, der nur reine Büro-Systeme betrifft, fällt hier einmal heraus, denn er ist für diesen Prozess nicht relevant. Schon diese Vorauswahl erspart uns Arbeit und schärft den Blick.
Dann die Instanziierung: Aus „Ransomware allgemein“ wird „Ransomware, die das Leitsystem verschlüsselt und die Fertigung zum Stillstand bringt“. Diese Bedrohung wird in ihre einzelnen Schritte zerlegt: Wie käme der Angreifer hinein, wie breitete er sich aus, wie richtete er den Schaden an? Jeder Schritt wird benannt, und für jeden lässt sich fragen: Wie gut sind wir hier geschützt? Und genau an diesen Antworten hängt später die Wahrscheinlichkeit, dass der Angriff überhaupt gelingen kann.
Am Ende steht keine vag formulierte Sorge, sondern eine echte, konkrete, benannte und in Schritten zerlegte Bedrohung mit einer eindeutigen Einschätzung, wie leicht sie eintritt und was sie anrichten kann. Das ist genau die Form, mit der die Quantifizierung im nächsten Schritt eine Euro-Verteilung daraus macht. Und weil der Prozess unkritisch bewertete Funktionen bewusst kürzer behandelt, bleibt genug Zeit, diese eine wichtige Bedrohung wirklich gründlich zu durchdenken.
Zwei Fragen, die das Layer 2 beantwortet
Es lohnt sich, sauber zu trennen was ein Risk Assessment eigentlich liefert. Eenn ein Risiko hat immer zwei Seiten. Die eine ist: Wie schlimm wäre es? Diese Seite kommt größtenteils schon aus dem PIM. Nämlich die Ausfallkosten in Euro. Die andere ist: Wie wahrscheinlich ist es? Und genau diese zweite Seite ist die eigentliche Aufgabe von Layer 2.
Die Wahrscheinlichkeit zerfällt bei genauerem Hinsehen selbst wieder in zwei Teile.
Erstens: Wie oft versucht überhaupt jemand diesen Angriff? Das hängt davon ab, wie erreichbar und wie attraktiv das Ziel ist. Ein internetnahes System wird häufiger getroffen als ein tief abgeschottetes.
Zweitens: Wenn es versucht wird, wie oft gelingt der Angriff? Das hängt an der Widerstandslücke, also dem Abstand zwischen dem Schutz, den man haben sollte, und dem, den man eben nicht hat.
Beide Teile werden, dem harten Prinzip der ganzen Methode folgend, nicht als einzelne Zahl geschätzt, sondern als Bereiche: ein Minimum, ein wahrscheinlichster Wert, ein Maximum. Denn niemand weiß genau, wie oft ein Angreifer anklopfen wird. Aber jeder kann eine ehrliche Spanne angeben. Diese Spannen sind der Rohstoff aus dem die Quantifizierung im nächsten Schritt ihre Verteilungen zusammenbaut. Das Layer 2 liefert also nicht die fertige Zahl, aber alle ehrlich eingegrenzten Zutaten dafür.
Was Fokus praktisch bedeutet
Man kann den Gewinn auch ganz nüchtern als Zeit denken. Ein Assessment hat immer ein zugeordnetes Budget. Stunden, Workshops und Aufmerksamkeit der beteiligten Fachleute. Dieses Budget ist immer begrenzt und die eigentliche Frage lautet daher nicht: „Wie werden wir vollständig?“, sondern: „Wo setzen wir die knappe Zeit am besten ein?“.
Verteilt man die Zeit gleichmäßig über alles, bekommt jeder Prozess ein dünnes Stückchen ab. Auch der, an dem das Überleben des Unternehmens hängt. Verteilt man sie nach Kritikalität, bekommt die Fertigungssteuerung die Stunden, die der Drucker beim Empfang nicht braucht. Das Ergebnis ist nicht weniger Analyse, sondern klügere. Derselbe Aufwand, an die richtigen Stellen gelenkt, liefert ein deutlich schärferes Bild. Und zwar dort, wo es wirklich zählt. Fokus ist am Ende eine Frage der Ökonomie: Man kauft mit derselben Zeit mehr Erkenntnis.
Meine These
Ein gutes Risk Assessment ist nicht vollständig sondern es ist fokussiert. Vollständigkeit auf Nebensächliches ist kein Qualitätsmerkmal, sondern ein Kostenfaktor und eine Ablenkung. Die eigentliche Kunst liegt darin, Tiefe genau dort zu investieren, wo sie den größten Unterschied für das Geschäft macht.
Vollständigkeit auf Nebensächliches ist kein Qualitätsmerkmal, sondern ein Kostenfaktor. Tiefe gehört dorthin, wo der Schaden groß wäre.
Woher wir das wissen
Der Ansatz erfindet die Bausteine nicht neu, er ordnet sie richtig an. Die Zerlegung von Angriffen in nachvollziehbare Schritte über einen gemeinsamen, öffentlich gepflegten Katalog ist in der Sicherheitsbranche längst Standard. Sie ist genau dafür gemacht, dass verschiedene Menschen dieselbe Bedrohung auch gleich beschreiben können und ermöglichen es Dritten sie auch prüfen zu können.
Neu ist auch hier nicht der einzelne Baustein, sondern die Kopplung der Bausteine: Dass die Geschäftskritikalität aus dem ersten Schritt die Analysetiefe im zweiten steuert, und dass die Ergebnisse ohne Übersetzung in den dritten fließen. Das ist der Unterschied zwischen einem Assessment, das für sich selbst steht, und einem, das Teil für Teil eine durchgehenden Kette bildet.
Eine Einschränkung soll aber nicht unerwähnt bleiben: Fokus verlangt auch eine Entscheidung, und jede Entscheidung kann falsch sein. Wer einen Prozess zu Unrecht als unkritisch einstuft, schaut dort zu flach hin. Der Schutz dagegen liegt nicht darin, wieder alles gleich tief zu prüfen, denn das wäre die Rückkehr zur Verschwendung, sondern darin, dass die Kritikalitätsbewertung aus dem PIM selbst sauber und nachvollziehbar ist. Der Fokus ist nur so gut wie die Grundlage, auf der er ruht. Genau deshalb ist die Frage, wie man Kritikalität überhaupt begründet, so wichtig und ihr widme ich später einen eigenen Beitrag.
Was kommt
Mit den bewerteten Bedrohungen und den Euro-Werten aus dem PIM ist nun alles beisammen, was die letzte Frage der Praxis-Kette beantwortet: Wie wahrscheinlich ist der Schaden, und wie hoch wird er? Jetzt treffen die Ausfallkosten aus Schritt eins auf die Szenarien aus Schritt zwei und werden in die Sprache übersetzt, in der auch Geschäftsentscheidungen fallen: Geld. Das ist dann das Layer 3 von PRISM, die Quantifizierung.
Vorher aber die Frage an dich: Wie wählst du die Szenarien für dein Risk Assessment? Arbeitet Ihr mit einem Bedrohungskatalog oder folgt ihr der Geschäftskritikalität?